


ファイルセキュリティとは?
具体的な方法や実施しないリスクを解説
近年、企業が扱うデジタルファイルは種類・量ともに増加の一途をたどっています。そうした中で「どのファイルをどの程度厳重に管理すべきか」頭を悩ませるケースも多いのではないでしょうか。
この記事では、ファイルセキュリティの概要や、対策を行わないことで生じるリスク、具体的な方法、実際に行う際に押さえておきたいポイントについて解説します。
ファイルセキュリティとはデジタルファイルを守る対策のこと
ファイルセキュリティとは、顧客データやソースコードといった、企業が扱うデジタルファイル(電子データ)を、さまざまな脅威から安全に保護するための対策全般のことです。
近年は、生成AIを業務に活用する企業が増えています。しかし、生成AIが出力した資料について、社外に共有していいのか、機密情報に該当するのかなど十分に確認しないまま業務を進めているケースもあるのではないでしょうか。また、ファイルが誰に、どこで、どう使われているか把握できない、いわば「独り歩き」の状態に陥ってしまえば、意図せず情報が流通してしまうリスクもあります。
とはいえ、セキュリティを強化するあまりデータ活用が滞っては本末転倒です。生成AI時代には、情報を守りながら積極的に活用できる仕組みを整えることが必要となります。
ファイルセキュリティが不十分な場合に生じるリスク
ファイルセキュリティ対策が不十分だと、企業はさまざまなリスクにさらされます。ここでは、特に注意すべき2つのリスクについて見ていきましょう。
情報が漏洩する
ファイルセキュリティが不十分な場合、まず懸念されるのが情報漏洩のリスクです。サイバー攻撃による不正アクセスを受ければ、顧客情報や技術情報といった機密データが流出するおそれがあります。
また、従業員による意図的な持ち出しや、アクセス権限の設定不備など、内部要因による情報漏洩も起こりえます。情報漏洩は一度発生すると、長期にわたって影響が残るため、事前の対策を徹底することが重要です。
サイバー攻撃については、こちらの記事「サイバー攻撃とは?被害事例と対策について解説」でも詳しく解説しています。
データが利用できなくなる
情報漏洩と並んで注意すべきリスクが、データが利用できなくなることです。
マルウェアに感染すると、サーバー内のデータが破壊されたり、改ざんされたりする可能性があります。また、マルウェアの一種であるランサムウェアに攻撃されると、業務に必要不可欠なファイルが暗号化され、復旧と引き換えに身代金を要求されることになります。
マルウェアやランサムウェアについては、こちらの記事「マルウェアの被害を防ぐ対策とは?感染経路や感染時の対処法を解説」「ランサムウェア被害事例から見える、中小企業が狙われる理由と危険性」でも詳しく解説しています。
ファイルセキュリティの基本「CIA」
情報漏洩やデータ消失といったリスクを防ぐためには、「どのような状態を維持すべきか」という視点が重要です。その考え方の基本となるのが「CIA(機密性・完全性・可用性)」です。ファイルセキュリティは、これら3つの要素をバランスよく維持することを目的としています。
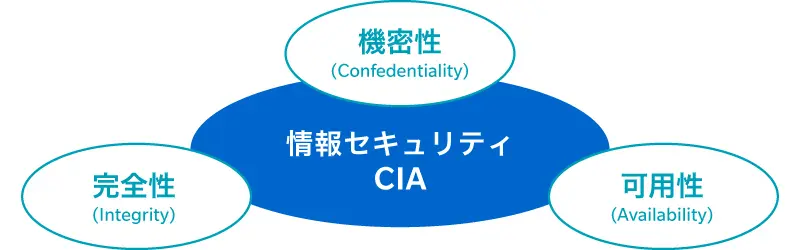
機密性
機密性とは、許可された人物だけが情報にアクセスできる状態を維持することを指します。権限のない第三者から情報を守ることが機密性の本質であり、アクセス制御や認証の仕組みがその根幹を支えています。
完全性
完全性とは、情報が不正に改ざん・破壊されることなく、正確な状態に保たれている状態を指します。完全性が損なわれると、誤ったデータにもとづいた意思決定が行われるなど、業務に深刻な悪影響を及ぼすおそれがあります。
可用性
可用性とは、必要なタイミングで正当な権限を持つユーザーが、滞りなく情報にアクセスして利用できる状態を指します。機密性や完全性がどれだけ高くても、必要なときにファイルが使えなければ業務は成り立たないでしょう。可用性は、企業の生産性や信頼性を維持する上でも欠かせない要素といえます。
このように、ファイルセキュリティは「情報を漏らさない(機密性)」「正しい状態を保つ(完全性)」「必要なときに利用できる(可用性)」という3つの観点で考えることが重要です。ただし、これらを実現するためにはツール導入だけでなく、どのファイルをどのように管理するかという運用面の整理も欠かせません。
ファイルセキュリティ実装の進め方
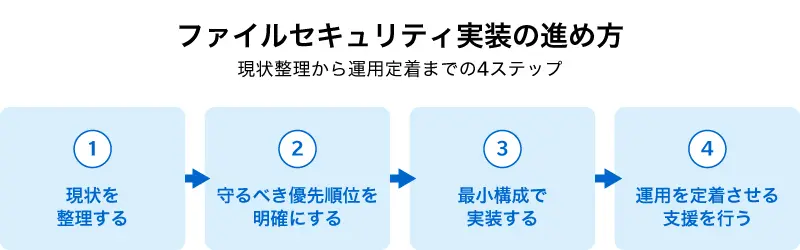
ファイルセキュリティを実装する際は、場当たり的に行うのではなく、順序立てて進めることが大切です。ここでは、現状整理から運用定着までの4つのステップを紹介します。
1.現状を整理する
ファイルセキュリティの実装で、まず取り組むべきは、現状の業務において、ファイルがどこで作られ、どのように使われ、どこへ共有されているかを確認・整理することです。
具体的には、以下のような作業が挙げられます。
現状整理の作業例
- ファイルの作成・保管・共有・廃棄の流れを整理する
- 図面・技術文書・品質文書・契約書などのファイル種別を洗い出す
- 例外的な運用やグレーな判断も含めた実態を可視化する
2.守るべき優先順位を明確にする
現状の整理が済んだら、重要度や業務への影響という観点から、守るべきファイルの優先順位を明らかにします。すべてのファイルに同じレベルのセキュリティ対策を施すことは、コスト・運用負荷の両面で現実的ではなく、結果としてせっかくの対策が中途半端になりかねません。
洗い出したファイルは、以下のように区分して整理するといいでしょう。
ファイルの区分例
- 今すぐ守るべきファイル:機密情報・個人情報など
- 段階的に対応すべきファイル:社内共有文書など
- 現時点では厳格な対応が不要なファイル:公開を前提とした資料など
3.最小構成で実装する
優先順位が決まったら、必要最小限の範囲からファイルセキュリティを実装し、段階的に導入を広げていきます。
具体的には、ファイル分類(ラベル)の初期設計や、利用・共有に関する基本的な制御から着手するといいでしょう。最小構成での実装は、「このルールを入れたら業務のどこに影響が出るか」を検証する、いわば影響シミュレーションの役割も担います。本格展開前のテスト運用として機能させられる点でも、有効なアプローチといえます。
4.運用を定着させる支援を行う
ファイルセキュリティの実装後は、運用を定着させるための支援を継続的に行い、最終的なゴールである「社内での自走」を目指すことが大切です。
具体的には、以下のような取り組みが挙げられます。
運用定着のための支援例
- 運用ルールや判断フローの整理
- 従業員向けのガイドやテンプレートの提供
- 担当者が変わっても続けられる仕組みづくり
コニカミノルタジャパンの「ファイルセキュリティ整理・実装サービス」がおすすめ
CIA(機密性・完全性・可用性)を実現するためには、ツールを導入するだけでなく、どのファイルをどのように管理するかという運用設計が欠かせません。コニカミノルタジャパンの「ファイルセキュリティ整理・実装サービス」では、その基準整理から実装・定着化までを支援します。
このサービスでは、セキュリティツールをいきなり導入するのではなく、まず現場の業務プロセスを可視化し、「どのファイルをどのくらい厳重に扱うべきか」という根本的な基準の整理から支援します。
特徴のひとつは、すべてのデータに画一的な制限をかけるのではなく、情報の重要度と業務への影響を掛け合わせて優先順位を決め、最小構成から段階的に無理のないルールを適用していける点です。これにより、経営陣は業務を止めることなくリスク低減が図れ、システム管理者はルールづくりの負担を軽減でき、現場の従業員もファイル共有のたびに判断に迷いにくくなるというように各部門にさまざまなメリットをもたらします。
また、単なるシステムの導入代行で終わるのではなく、例外対応のルールづくりや誤検知への対処などを通じて、企業が自走できる状態を目指して伴走する点も大きな特徴です。
具体的な対策やソリューションについては、以下のページをご覧ください。
正しくファイルセキュリティを行おう
ファイルセキュリティとは、企業のデジタルファイルを情報漏洩やデータ損失などの脅威から守るための対策を指します。生成AIの普及やリモートワークの定着によってファイル共有の機会が増えている今、その重要性はますます高まっています。
ファイルセキュリティの導入にあたっては、システム面の対策にとどまらず、ルールづくりや従業員教育など組織全体での取り組みが不可欠です。
自社だけで進めるのが難しい場合は、コニカミノルタジャパンの「ファイルセキュリティ整理・実装サービス」のような専門的な支援サービスの活用もおすすめします。
よくある質問
DLPとは何ですか?
DLP(Data Loss Prevention)とは、機密情報や重要データの漏洩・消失を防ぐためのセキュリティ技術です。ファイルの内容を自動的に分析し、機密情報を含むファイルの外部送信や持ち出しをリアルタイムで検知し、必要に応じてアラートを出したりブロックしたりする機能を備えたものが一般的です。ファイルセキュリティ対策のひとつとして、個人情報や機密情報を大量に扱う企業で利用が広がっています。
情報漏洩などによって生じる企業への影響は?
情報漏洩が発生した場合、企業はさまざまな影響を受けます。まず挙げられるのは、社会的な信頼の失墜です。顧客情報や取引先の機密データが漏洩すれば、メディア報道や行政からの指導などを通じて企業の信頼性が損なわれ、顧客離れや取引停止につながるおそれがあるでしょう。
また、金銭的な負担も生じます。被害を受けた顧客や取引先からの損害賠償請求、個人情報保護委員会など関係機関への対応費用、システム復旧費用、再発防止のための追加投資といった、さまざまなコストが発生します。