


SOC(Security Operation Center)とは?
役割などを解説
サイバー攻撃による被害が年々深刻化する中、どのようにして組織のセキュリティ体制を強化すべきか、頭を悩ませている担当者も多いのではないでしょうか。そのような課題に応える存在として注目されているのが、SOC(Security Operation Center)です。
この記事では、SOCの概要や必要とされている背景、SOCが担う役割、運用方法について解説します。
目次
SOCとは、サイバー攻撃の検知・分析の専門組織のこと
SOCとは、サイバー攻撃の検知や分析などを行う専門組織のことです。不審な通信やサイバー攻撃の兆候をいち早く察知し、被害を抑止・最小化することを主な目的としています。SOCは、セキュリティの専門知識を持つアナリストやエンジニアなどによって構成されています。
サイバー攻撃については、こちらの記事「サイバー攻撃とは?被害事例と対策について解説」でも詳しく解説しています。
SOCが必要とされる背景
SOCが多くの企業にとって必要な存在となっている背景には、さまざまな要因があります。ここでは、代表的なものを紹介します。
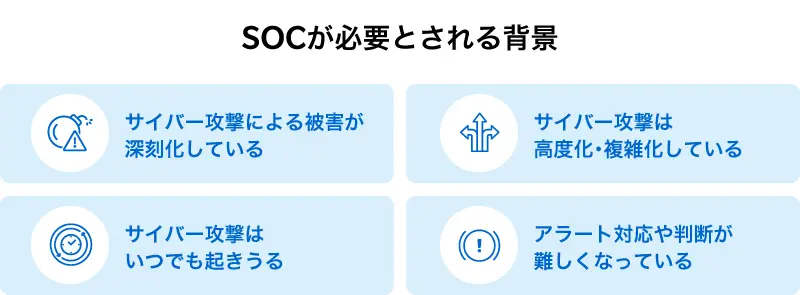
サイバー攻撃による被害が深刻化している
近年ますます深刻化する、企業を標的としたサイバー攻撃の被害。事業継続を揺るがしかねない重大な脅威を未然に防ぎ、被害が拡大する前にインシデントを早期に検知・把握できる体制の整備は、多くの企業にとって喫緊の課題です。SOCは、その中核を担う専門組織として、必要性が高まっています。
ランサムウェアによる攻撃やサプライチェーンの弱点を突いた攻撃によって、生産ラインや基幹システムが停止するなど、事業継続に直接影響が生じるケースが増え、被害規模は拡大の一途をたどっています。
また、顧客情報や取引先の機密データが漏洩した場合は、社会的信用の失墜や多額の損害賠償といった深刻な経営リスクに発展するおそれもあるでしょう。いったん情報漏洩が発生すれば、長期間にわたって企業の信頼性に悪影響を与えてしまいます。
ランサムウェアについては、こちらの記事「ランサムウェア被害事例から見える、中小企業が狙われる理由と危険性」でも詳しく解説しています。
サイバー攻撃は高度化・複雑化している
近年のサイバー攻撃は、手口の高度化・複雑化が急速に進んでおり、一般的なセキュリティソフトだけでは、あらゆる脅威を防ぎきることが難しくなっています。このような状況においては、SOCのような高度なスキルを持つセキュリティの専門家による分析が欠かせません。
さらに、テレワークの普及やクラウド利用の拡大によって、IT環境の境界が曖昧になり、多角的な分析が求められるようにもなっています。「社内外の境界の外側にあるリスクに対応する」という従来の考え方では、現代の脅威に十分対応することは難しいでしょう。
サイバー攻撃はいつでも起きうる
サイバー攻撃は、平日の夜間や週末、連休中など、防御側の人員体制が手薄になりやすい時間帯を狙って仕掛けられることが多いといわれています。予測できない脅威に備えるためには、24時間365日体制で継続的に監視を行える専門的な仕組みの整備が求められています。
例えば、大型連休中にセキュリティインシデントが発生し、初動対応の遅れから被害が拡大したケースもあります。また、情報システム部門がセキュリティ対策を兼務している場合は、営業時間外に発生したインシデントの検知・対応が後手に回り、結果として被害が拡大するリスクは高まるでしょう。
セキュリティツール導入後のアラート対応や判断が難しくなっている
EDRなどの高度なセキュリティ製品を導入し、インシデントの検知自体はできていても、それがどれくらい危険なものか、どう対処すべきかの判断に不安を抱える企業は少なくありません。そのため、専門的な知見にもとづき的確な初動対応を判断するSOCの役割は、セキュリティ運用を支える上でますます重要になっています。
また、膨大なアラートの中から誤検知を排除し、深刻なインシデントを見極めて適切に優先順位をつけることは、高度な専門知識なしには行えないでしょう。アラートが大量に発生する環境では、重要な兆候が埋もれてしまうリスクもあります。
SOCとCSIRTとの違い
SOCとともに耳にする言葉が「CSIRT(Computer Security Incident Response Team)」です。両者にはどのような違いがあるのでしょうか。
SOCが日常的な監視を通じて、インシデントの予防・早期検知に重点を置く組織であるのに対し、CSIRTはインシデント発生後の対応や復旧作業を統括することを主な役割としています。
基本的な連携の流れとしては、インシデントが発生した際にSOCがCSIRTへ報告し、CSIRTがその情報をもとに関係各所への連絡や全体対応の指揮をとるのが一般的です。両者は独立して機能するのではなく、明確な役割分担のもとで密接に連携し合うことで、より強固なセキュリティ構築につながるでしょう。
SOCの主な役割
SOCは組織のセキュリティを守るため、さまざまな役割を担っています。ここではSOCの代表的な役割を紹介していきましょう。
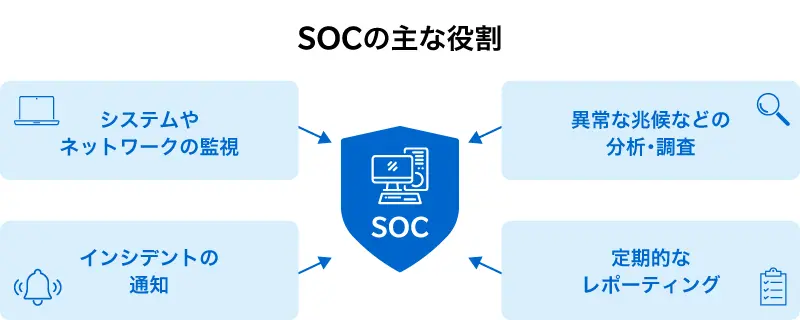
システムやネットワークの監視
SOCの中心的な役割のひとつが、システムやネットワークから出力される膨大なログを、SIEM(Security Information and Event Management)などの統合管理ツールに集約し、24時間365日体制で監視することです。
設定されたルールや、脅威インテリジェンス(脅威の防止や検知に関する情報)と照らし合わせながら、サイバー攻撃の初期兆候がないかを継続的に確認します。監視対象は社内ネットワークにとどまらず、クラウド環境やリモートアクセスの通信なども含まれます。絶え間なく変化する脅威に対して常時目を光らせることで、攻撃の早期発見につながる可能性が高まるでしょう。
異常な兆候などの分析・調査
監視中に、システムやネットワーク上で異常な兆候を検知した場合、関連するログを詳細に調査し、それが実際のインシデントかどうかを分析することもSOCの役割のひとつです。可能な限り誤検知を排除しながら、過去の攻撃パターンとの比較や脅威インテリジェンスを活用して、影響が及ぶ範囲や事業に対するリスクの深刻度を見極め、優先的に対応すべきかどうかを判断します。
膨大なアラートの中から、「このアラートは対応すべきインシデントなのか」といった判断をSOCの専門家が担うことで、ほかの担当者の判断負荷を軽減できるというメリットもあります。
インシデントの通知
分析・調査の結果、すみやかな対応が必要なインシデントと判断された場合、CSIRTや情報システム部門、必要に応じて経営層などの関係部署に対し、アラートとともに状況を整理した報告を行うこともSOCの役割です。単に異常の発生を知らせるにとどまらず、想定される影響範囲や被害の拡大を防ぐために実施すべき初動対応についてのアドバイスも提供することで、関係者の迅速な意思決定を支援します。
緊急性が高いと判断された場合には、関係者への連絡と並行してSOCが対象となる通信の遮断といった緊急措置を実施し、被害の拡大防止に努めることもあります。
定期的なレポーティング
日々の監視で得られたログの状況や、検知したインシデントの件数、最近のサイバー攻撃の傾向などをまとめたレポートを作成し、定期的に関係部署や経営層へ報告することも、SOCの重要な役割のひとつです。
過去のアラートやインシデントの傾向を分析することで、監視ルールの見直しやセキュリティ運用プロセスの改善、新たな脅威への備えに向けた具体的な改善案の提案に活用できます。こうしたレポートは、経営層やセキュリティ責任者にとって、自社のセキュリティレベルやリスク状況を把握し、対策への投資や体制強化の方針を検討・決定するために大切な基礎資料のひとつとなるでしょう。
EDRだけでは十分ではない理由
EDRは、端末上で発生する不審な挙動や攻撃の兆候を検知する有効なセキュリティ対策です。しかし、検知されたアラートの内容を分析し、実際に対応が必要な脅威かどうかを判断するには専門的な知識が必要になります。
また、アラートが大量に発生する環境では、重要な脅威を見落としてしまうリスクもあります。そのため近年では、EDRによる検知とSOCによる監視・分析を組み合わせた運用が重要視されています。
SOCの運用方法
SOCを運用する場合、自社で構築するかベンダーにアウトソーシングするかという選択肢があります。それぞれの特徴を見ていきましょう。
自社で構築する
プライベートSOCと呼ばれる、自社でSOCを設置・運営する形態では、企業独自のシステム環境や業務プロセスに合わせた、柔軟な監視ルールや運用フローを設計できます。社内の事情や業務優先度を熟知しているため、インシデント発生時にも自社の状況に即した判断を行いやすい点が特徴です。また、機密情報を社外に出さずに一元管理できる点も、プライベートSOCならではのメリットといえます。
一方で、専門人材の採用・育成や、24時間365日体制を維持するためのシフト要員の確保、監視基盤の導入・運用など、設置・運営のために多くのコストが必要になるというデメリットがあります。
アウトソーシング(SOCサービスを利用)する
ベンダーが提供するSOCサービスを利用する形態では、自社で構築する場合に比べて、初期投資・運用コストを抑えやすいというメリットがあります。さらに、経験豊富な専門家による24時間365日の監視体制を、比較的短期間で整えられるため、社内の人材不足や運用リソースの制約といった課題を補いやすい点もメリットです。
一方で、サービスによって監視範囲や対応内容は異なるため、自社が求める運用レベルに合ったサービスを選定することが重要です。導入にあたっては、対応範囲や責任分界点、データの取り扱い方針などをあらかじめ確認しておきましょう。
MDRサービスを利用する
MDR(Managed Detection and Response)は、EDRなどのセキュリティ製品による脅威検知に加え、SOCによる監視・分析やインシデント発生時の対応支援までを提供するサービスです。
SOC機能を活用してサイバー攻撃に備えよう
SOCは、日々高度化・複雑化するサイバー攻撃の早期検知や被害拡大を支える重要な仕組みです。24時間365日体制での監視から、インシデントの検知・通知・レポーティングまでを一貫して担うことで、インシデントの早期発見や迅速な対応支援を実現します。
近年は、自社SOCの構築だけでなく、SOCサービスやMDRサービスを活用する企業も増えています。自社の体制や求める対応レベルに応じて、最適な選択肢を検討することが重要です。
自社でSOCを構築するか外部に委託するかは、予算・人材・扱う情報の機密性などを踏まえた慎重な検討が欠かせません。まずは自社のセキュリティリスクを正確に把握した上で、最適な体制を計画的に整備することから始めてみてはいかがでしょうか。
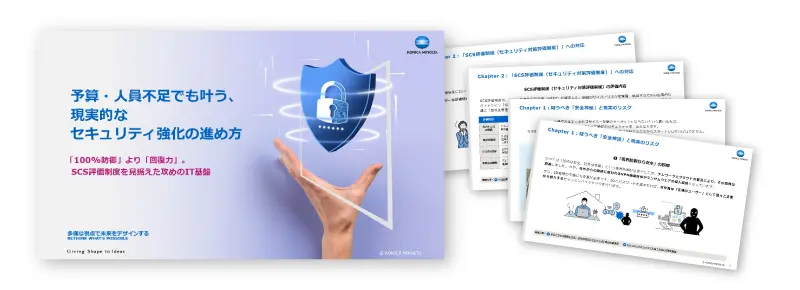
しかし、「予算も人も足りない中で、どこまでやればいいのか」とお悩みの方も多いのではないでしょうか。コニカミノルタジャパンでは、現状のリスクを可視化するアセスメントから、コストを抑えた技術対策の導入、運用定着までをワンストップで支援しています。
「何から手をつけるべきかわからない」という方は、ぜひ下記のホワイトペーパーをご覧いただき、自社のセキュリティ強化にお役立てください。
よくある質問
SOCを導入するメリットは?
SOCを導入する主なメリットとして、セキュリティの強化と業務効率化の2点が挙げられます。セキュリティ強化の面では、24時間365日体制でネットワークやシステムを監視し続けることで、インシデントの早期発見と迅速な対応が可能になります。また、専門家による継続的な監視体制によって、攻撃を受けてから気づくまでの時間を短縮し、被害の拡大を抑えやすくなる点もメリットです。業務効率化の面では、社内のIT担当者がセキュリティ監視の負担から解放されることで、システム改善や事業成長を支えるコア業務にリソースを集中できるようになります。
MDRとは何ですか?
MDR(Managed Detection and Response)は、ログの監視・分析だけでなく、インシデントの検知から初動対応・復旧支援までをベンダーが一貫して担うセキュリティサービスです。SOCがインシデントの監視・検知を主な役割とするのに対し、MDRはインシデント発生後の対応支援もサービスの範囲に含む点が異なります。